

Что такое Secure Shell (SSH)
SSH, или Secure Shell, — защищённый сетевой протокол для удалённого управления компьютерами через незащищённую сеть. Он устанавливает безопасное зашифрованное соединение между клиентом и сервером для обмена данными и управления системой. Мы настоятельно рекомендуем SSH: шифрование данных и действий защищает от нежелательного доступа и утечек.Как подключиться к удалённому VPS по SSH
Откройте терминал или командную строку на своём компьютере и введите:yes, затем пароль VPS. При вводе пароля символы обычно не отображаются — это нормально.
При успешном подключении появится приветствие удалённого сервера и приглашение его командной оболочки. Затем можно выполнять удалённые команды и при необходимости загружать или скачивать файлы через SSH.
Убедитесь, что доступ по SSH включён и у вас правильные учётные данные для входа на VPS.
Для нестандартного порта используйте ssh -p 2222 username@remote-host, заменив 2222 на настроенный порт. Если аутентификация не проходит, проверьте имя пользователя и пароль или воспользуйтесь руководством по сбросу пароля Linux. При тайм-ауте следуйте руководству по диагностике сети.
Завершив работу на удалённом сервере, введите:
Предупреждение Remote host identification has changed
Предупреждение означает, что ключ хоста, предъявленный сервером, отличается от ключа, сохранённого SSH-клиентом для этого адреса. Такое бывает после переустановки VPS, но также может указывать на подключение к другому серверу или перехват соединения.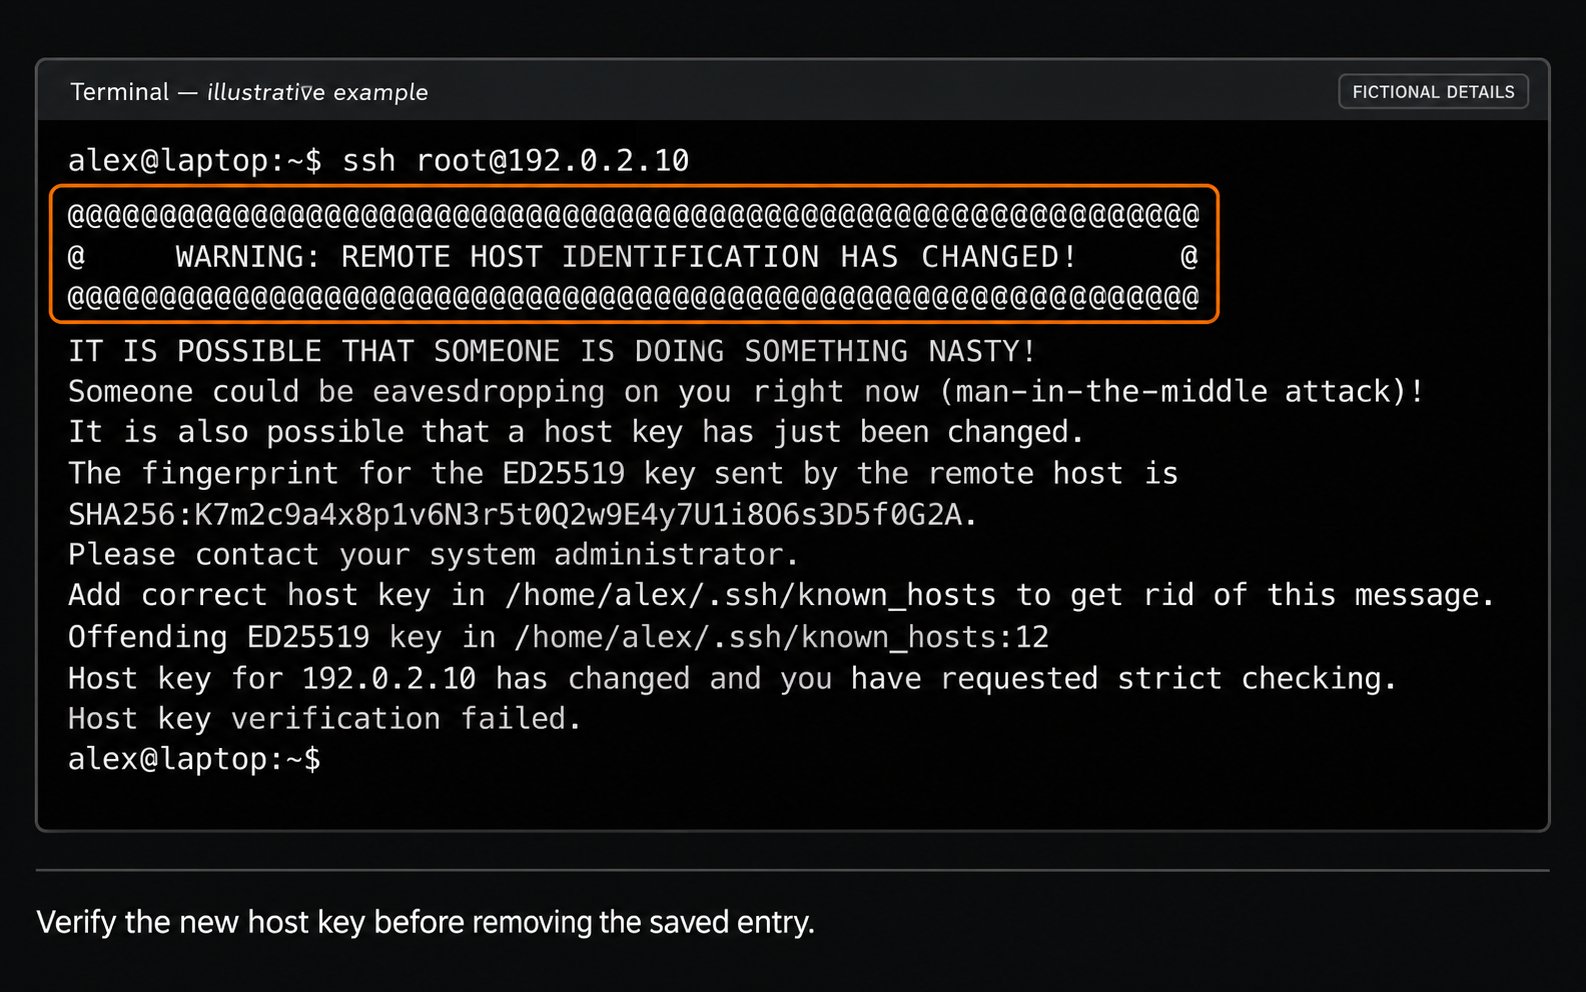
Пример предупреждения OpenSSH. IP-адрес, имя пользователя, отпечаток и путь к файлу вымышлены; формулировка может различаться в разных SSH-клиентах.
Сначала проверьте новый ключ
Откройте VPS через консоль VNC и выведите отпечаток ключа того типа, который указан в предупреждении. Для ED25519:SHA256: с показанным SSH-клиентом. Для предупреждения RSA или ECDSA вместо этого проверьте соответствующий файл ssh_host_rsa_key.pub или ssh_host_ecdsa_key.pub.
Удалите старую запись на своём компьютере
Только после проверки нового ключа хоста выполните на компьютере, с которого подключаетесь:YOUR_VPS_IP на адрес VPS, а root — на своё имя пользователя, если оно другое. Если подключаетесь по имени хоста, используйте его. Это удаляет сохранённый ключ хоста для данного назначения, но не изменяет пароль VPS.
Для нестандартного порта, например 2222, используйте имя хоста и порт в следующем формате:
ssh-keygen -f /path/to/known_hosts -R YOUR_VPS_IP. См. руководство OpenSSH по управлению ключами.