

remote-address он позволяет создать соединение точка-точка между двумя маршрутизаторами. Оно маршрутизирует IPv6, но не объединяет Ethernet-сегменты мостом и не предоставляет автоматически публичный IPv6-доступ в Интернет.
В примере используются частные IPv6-сети за двумя маршрутизаторами и параметр RouterOS ipsec-secret. Актуальное поведение и параметры IPsec по умолчанию описаны в справочнике интерфейса MikroTik.
Перед началом
- Вы администрируете оба маршрутизатора RouterOS и их межсетевые экраны.
- На обоих концах есть доступные публичные IPv4. NAT здесь не рассматривается.
- У каждого маршрутизатора есть подходящий LAN-интерфейс или мост для внутренней сети. Не назначайте LAN-адрес публичному/WAN-интерфейсу VPS без проверки.
- Сохраните резервную копию конфигурации и запасной способ управления.
Пример адресного плана
Все адреса ниже — примеры для документации. Замените IPv4 концов туннеля своими публичными адресами. Для рабочих частных сетей создайте уникальный префикс ULA/48 и непересекающиеся подсети; см. RFC 4193.
ULA предназначены для частной связи и не маршрутизируются глобально в Интернете. Замените
LAN_INTERFACE реальным внутренним интерфейсом или мостом каждого маршрутизатора.
- Включите IPv6
На обоих маршрутизаторах:
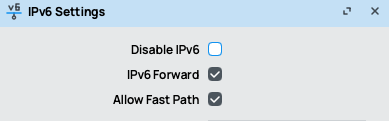
- Создайте туннель
Используйте одинаковый длинный случайно сгенерированный секрет на обоих концах. REPLACE_WITH_UNIQUE_SECRET — заполнитель, а не готовый пароль. Не используйте публичный пароль из документации.
На маршрутизаторе 1:
ipsec-secret создаёт динамического пира и политику IPsec. Сверьте согласованные алгоритмы и политику со своими требованиями: создание интерфейса само по себе не доказывает передачу зашифрованного трафика.
- Назначьте адреса туннеля и LAN
На маршрутизаторе 1:
- Настройте маршрут к удалённой LAN
На маршрутизаторе 1:
- Проверьте маршрутизацию и шифрование
Сначала убедитесь, что в RouterOS установлены нужный пир IPsec и ассоциации безопасности. Затем проверьте удалённый конец туннеля и LAN-адрес удалённого маршрутизатора.
С маршрутизатора 1:
1280 также может потребовать проверки конкретного пути: оно не гарантирует передачу инкапсулированного пакета без фрагментации на любом нижележащем маршруте.